
Khi dùng HyperDex, hợp đồng thông minh có thể thực hiện cấp quyền, định tuyến, swap hoặc quản lý vị thế trên blockchain. Không có một kết luận an toàn chung cho mọi tuyến. Bạn cần xác định hợp đồng đang tương tác và bằng chứng bao phủ đúng phiên bản, mạng cùng cấu hình của nó.
Tìm hợp đồng trong giao dịch thực tế
Tên ứng dụng trên trình duyệt chưa cho biết mọi hợp đồng sẽ tham gia. Một giao dịch định tuyến có thể gọi nhiều thành phần, gồm token, router, pool hoặc cầu nối. Tất cả không nhất thiết được một đơn vị phát triển.
Trước khi ký, xem địa chỉ bên nhận quyền hoặc bên được gọi trên ví. Sau đó mở explorer của đúng mạng và đối chiếu tài liệu triển khai từ nguồn có thể xác minh. Việc một địa chỉ có nhãn quen thuộc chỉ là gợi ý tra cứu, không thay thế kiểm tra.
Nếu chưa giải thích được yêu cầu đang làm gì, bạn có thể hủy trước khi ký. Không cần gửi một giao dịch để “kiểm tra an toàn”; giao dịch thử vẫn có thể cấp quyền rộng hơn số tiền thử.
Mã nguồn xác minh nói được điều gì?
Một hợp đồng có mã nguồn được explorer xác minh giúp người xem đối chiếu mã công bố với bytecode theo cơ chế của công cụ đó. Điều này tăng khả năng kiểm tra, nhưng không chứng minh mã không có lỗ hổng hoặc mục đích có lợi cho người dùng.
Mã độc cũng có thể được công khai. Ngược lại, không thấy lỗi trong vài phút đọc không phải kết quả kiểm toán. Người không có chuyên môn nên dùng trạng thái mã nguồn như một tiêu chí sơ bộ, không tự cấp cho dự án nhãn “đã kiểm tra”.
Ngoài logic hợp đồng, còn có cấu hình vận hành: địa chỉ quản trị, danh sách được phép, oracle và các tham số phí. Một bản mã tốt với cấu hình nguy hiểm vẫn có thể gây thiệt hại.
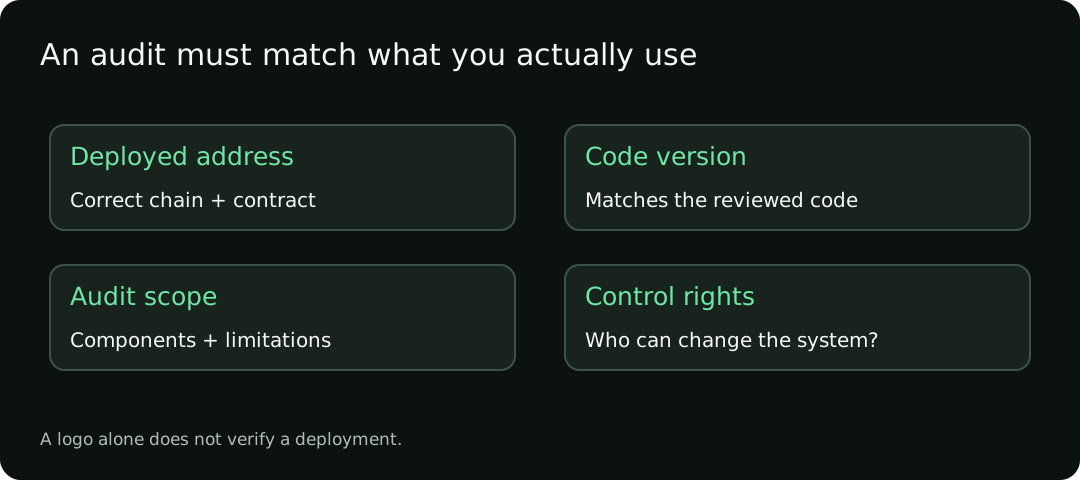
Đọc báo cáo audit theo bốn điểm khớp
Phạm vi: báo cáo đánh giá router, pool, cầu nối hay toàn bộ hệ thống? Nếu chỉ một thư viện được xem xét, không mở rộng kết luận sang giao diện và các đối tác.
Phiên bản: kiểm tra mã commit, phiên bản phát hành hoặc địa chỉ triển khai được nêu. Một lần nâng cấp sau báo cáo có thể tạo phần chưa được đánh giá trong tài liệu đó.
Phát hiện: xem mức nghiêm trọng và trạng thái xử lý. “Acknowledged” hoặc chấp nhận rủi ro không đồng nghĩa lỗi đã được sửa. Đọc phản hồi và phần kiểm tra lại nếu có.
Giới hạn: audit thường có giả định về token, bên quản trị và môi trường. Những giả định này có thể không giữ nguyên khi một bên khác tích hợp hợp đồng vào tuyến mới.
Tài liệu HyperDex có mô tả bảo mật hợp đồng định tuyến. Bài viết không dùng mô tả đó để chứng nhận độc lập rằng mọi hợp đồng hiện hành đã được kiểm toán đầy đủ. Cần mở được báo cáo và đối chiếu triển khai cụ thể mới có thể đánh giá phạm vi.
Ai có thể thay đổi quy tắc sau khi bạn cấp quyền?
Hợp đồng nâng cấp được có thể thay logic mà vẫn giữ địa chỉ tương tác. Vì thế, lịch sử hoạt động lâu không tự chứng minh phiên bản hôm nay giống phiên bản trước. Kiểm tra có proxy hay không và ai kiểm soát việc nâng cấp.
Các quyền như tạm dừng, đổi phí, thay oracle hoặc giới hạn chuyển cần được đọc riêng. Multisig hoặc thời gian chờ có thể giảm một số rủi ro vận hành nhưng không loại bỏ mọi khả năng lạm dụng, lỗi cấu hình hay mất khóa quản trị.
Một câu hỏi thực tế là: nếu bên có quyền thay đổi hành động sai, bạn có biết trước và có khả năng rút không? Câu trả lời phụ thuộc cơ chế triển khai, không phụ thuộc lời hứa trên trang giới thiệu.
Quyền approve là mối liên hệ kéo dài với ví
Approve có thể cho hợp đồng sử dụng token trong giới hạn đã đặt. Sau một lần swap, quyền còn lại có thể vẫn tồn tại. Nếu hợp đồng có sự cố sau đó, việc bạn đã đóng tab không tự xóa quyền.
Hạn mức nhỏ hơn có thể giới hạn thiệt hại đối với quyền đó, nhưng không sửa được hợp đồng xấu. Một chữ ký permit hoặc lệnh ngoài chuỗi cũng có thể có hậu quả; không dùng tiêu chí “không trả gas” để đánh giá an toàn.
Kiểm tra định kỳ các quyền không còn cần thiết và hiểu chi phí thu hồi trên đúng mạng. Thu hồi không lấy lại tài sản đã mất, và cũng không bảo vệ ví nếu khóa riêng đã bị lộ.
Một phiếu kiểm tra ngắn trước khi quyết định
| Bằng chứng | Câu trả lời cần có |
|---|---|
| Định danh | Đúng địa chỉ trên đúng mạng |
| Hành động | Biết tài sản nào có thể bị dùng |
| Mã và triển khai | Có thể đối chiếu nguồn, proxy và phiên bản |
| Đánh giá độc lập | Phạm vi và giới hạn của báo cáo rõ ràng |
| Vận hành | Biết ai đổi quy tắc và có điều kiện dừng nào |
Nếu thiếu một mục quan trọng, ghi “chưa xác minh”, không biến thành “không có rủi ro”. Với tiền thiết yếu, khoảng trống này có thể đủ để quyết định không tham gia.
Câu hỏi thường gặp
Hợp đồng đã xử lý nhiều giao dịch có chắc an toàn không?
Không. Lỗ hổng có thể chưa bị khai thác hoặc chỉ xuất hiện với một cấu hình đặc biệt. Khối lượng là dữ liệu sử dụng, không phải chứng nhận bảo mật.
Bug bounty có thay thế audit không?
Không. Chương trình khuyến khích tìm lỗi và audit có phạm vi, thời điểm khác nhau. Cần xem chương trình còn hiệu lực và hợp đồng nào nằm trong phạm vi.
Dùng ví phần cứng có tránh được approve độc hại không?
Không tự động. Thiết bị giúp bảo vệ khóa, nhưng nếu bạn xác nhận quyền xấu thì hợp đồng vẫn có thể sử dụng quyền được cấp.
Nguồn và giới hạn
HyperDex Docs, Ethereum Security và OpenZeppelin Contracts phục vụ đối chiếu khái niệm và cách xem quyền. Kiểm tra ngày 20/11/2026. Đây là hướng dẫn đọc bằng chứng, không phải cuộc audit mã nguồn hoặc khẳng định đã xác minh mọi triển khai HyperDex.